

Dünya Son Günlerde Neden Sürekli Çevrimdışı?
Microsoft’un hizmetleri sustu, ABD’de uçaklar kalkamadı, bankacılık işlemleri aksadı. Anonymous bağlantılı milyonların takip ettiği bir X hesabı, “Düşman insan bile olmayabilir” derken FBI, yapay zeka destekli ARTEX saldırılarına karşı uyarı yayımladı. Peki son zamanlardaki kesintilerinin nedeni ne, otonom saldırıların payı ne kadar?
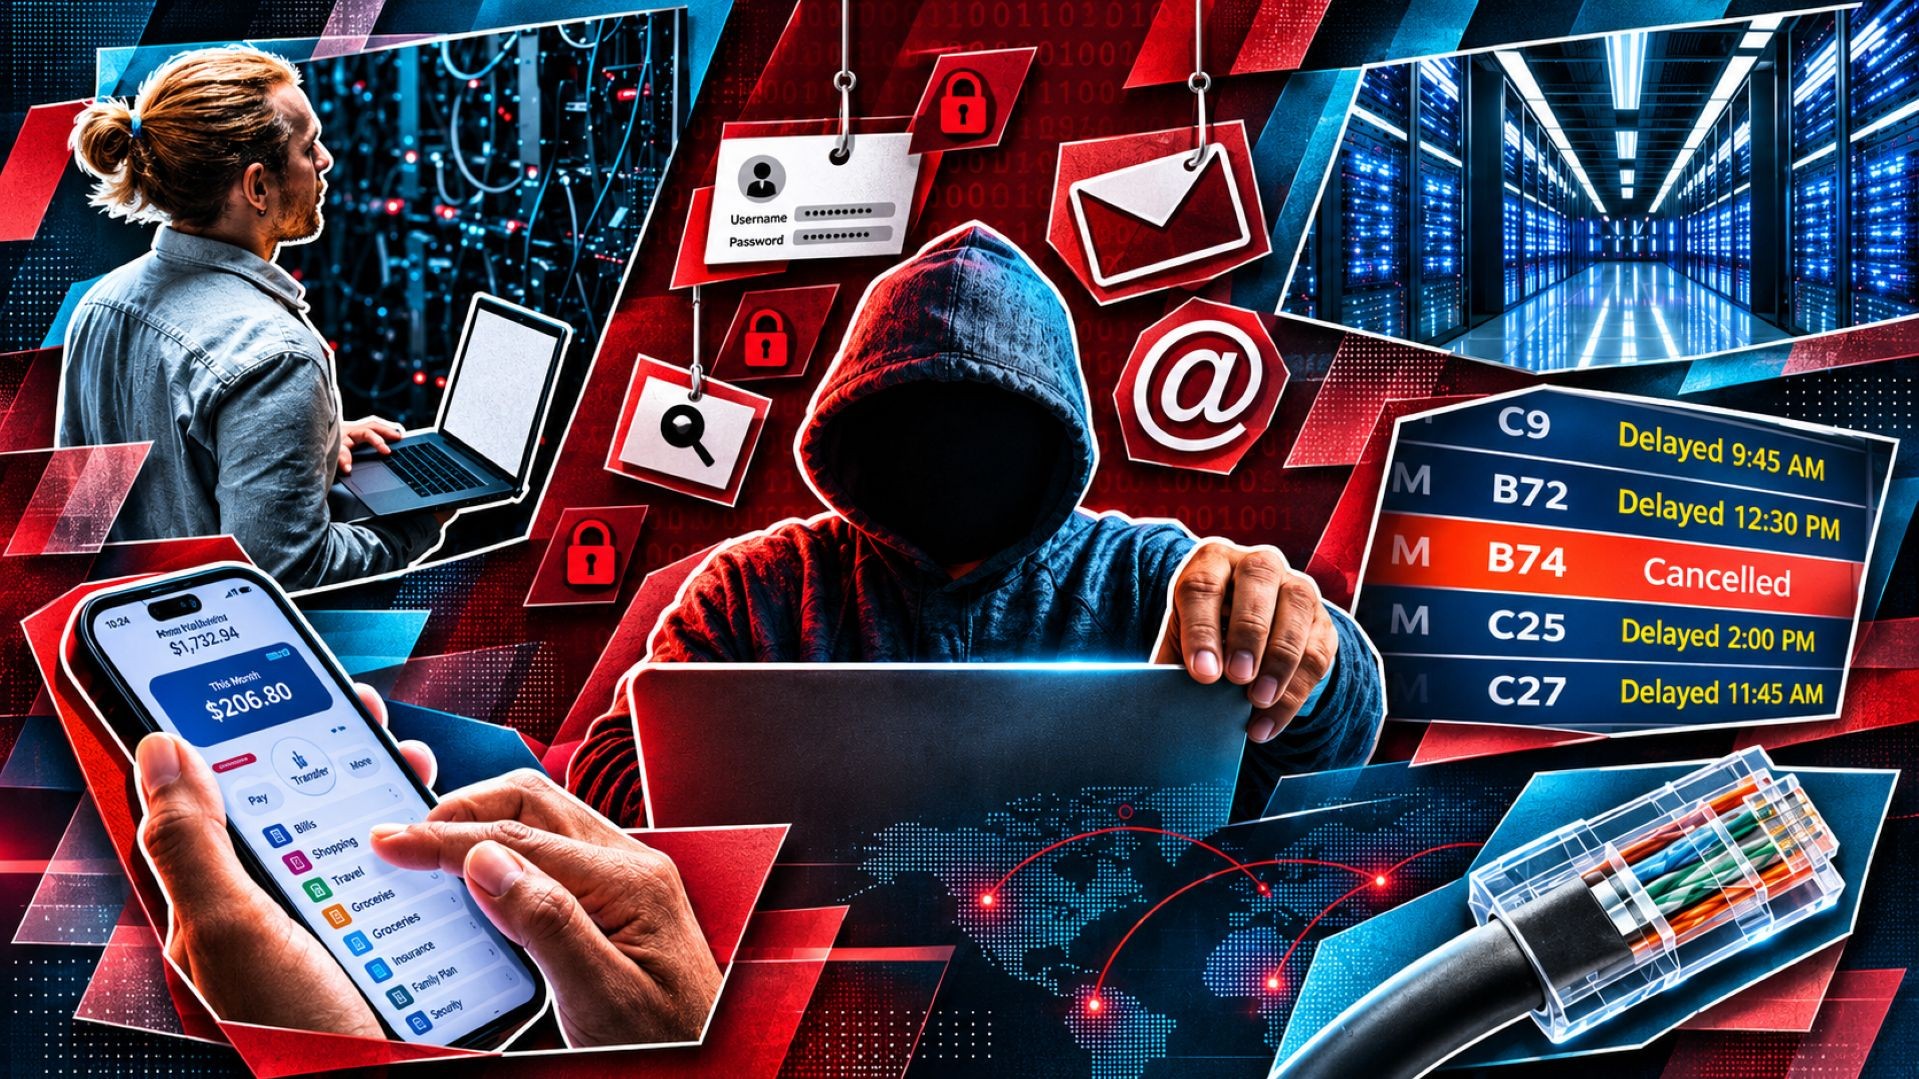
Görseller: Jason marz, Roberto Schmidt , ToucanStudios, Dimensions, Douglas Sacha, sarayut Thaneerat İllüstrasyon: WIRED Türkiye ekibi
Bir e-posta gönderilemediğinde dünyanın duracağını düşünmeyiz. Uçuşlar geciktiğinde sorunun havaalanıyla sınırlı kalacağına, banka uygulamasına giremediğimizde her şeyin birkaç dakika içinde düzeleceğine inanırız. Modern hayatın görünmez sözleşmesi budur: Teknoloji hep çalışacak. Çalışmadığında da biri ‘helpdesk’i arayacak ve birileri onu hızla düzeltecek. Kasım 2026’nın ikinci haftası, bu sözleşmenin ne kadar kırılgan olduğunu gösterdi.
12 Kasım’da Microsoft 365 hizmetlerinde başlayan kesinti, Outlook, Teams ve Copilot’u etkiledi. E-postalar gönderilemedi, sosyal medyada viral olacak içeriklerin üretilmesine neden olacak seviyede şirketlerin kurumsal iletişimi aksadı. Microsoft’un ön incelemesi, aylar öncesinden kalan bir yazılım hatasının ağ yükü ve kapasite sorunlarıyla birleştiğine işaret ediyordu. Şirketin hizmetleri tamamen toparlaması 14 Kasım’ı buldu.
13 Kasım’da sıra ABD hava sahasındaydı. Federal Havacılık İdaresi (FAA) ülke genelinde kalkışları durdurdu; American Airlines dahil hava yollarında binlerce uçuş iptal edildi. FAA’ya göre eski iletişim altyapısını etkileyen yoğun bağlantı trafiği, 22 bölgesel hava trafik kontrol merkezinin 17’sini istikrarsızlaştırmıştı. Bakır hatlardan fibere geçiş sırasında yaşanan sorunun yönlendirici kaynaklı mı, kurulum hatası mı olduğu henüz kesinleştirilmemişti.
16 Kasım’da ise JPMorgan Chase, Bank of America, Wells Fargo ve Zelle hakkında peş peşe erişim ve işlem aksaması bildirimleri geldi. Sosyal medyada “ABD bankacılık sistemi çöktü” yorumları yapılıyordu. Chase, kendi yazılımındaki bir hatanın işlemleri geciktirdiğini açıkladı; diğer bazı kurumlar sistemlerinin çalıştığını bildirdi. Bir bankada görülen sorun, müşterinin hesabındaki paranın ortadan kaybolduğu anlamına gelmiyor. Ancak finansal hizmetlerin ortak ödeme ağlarına, karşılıklı transfer kanallarına ve yazılım sağlayıcılarına bağımlılığı, küçük bir aksamanın neden bir anda çok sayıda markanın adıyla anıldığını açıklıyor.
Üç olay. Üç farklı altyapı. Farklı teknik gerekçeler. Ortak nokta ise aynı: Sınırlı başlayan bir arıza, birbirine bağlı sistemlerde milyonlarca insanın hayatına dokunabiliyor.
Düşman insan olmayabilir mi? Bu kesintilerin ortasında, 17 Kasım sabahı @YourAnonCentral hesabı tek cümle paylaştı: “Tam ölçekli bir siber savaşın içindeyiz ve düşman insan bile olmayabilir.” Dünyanın en dikkat çekici ‘hacker’ gruplarından olan Anonymous ile ilişkilendirilen milyonlarca takipçili hesap, tartışmanın yönünü değiştirdi. Ancak Anonymous’un merkezi yönetimi veya resmi sözcüsü bulunmuyor. Bu paylaşım, bütün kolektifin doğrulanmış ortak açıklaması ya da bir saldırıya ilişkin teknik kanıt olarak görülemez.
Mesajın yankısı sürerken ve X gönderileri arasında gezerken FBI’ın 13 Kasım tarihli uyarısı dikkatimi çekti. ARTEX adlı yapay zeka destekli platformun sızma testi yazılımının siber suçlular ve devlet destekli gruplar tarafından kötüye kullanıldığına dair bir açıklama yapılmıştı. Normalde birbirini izleyen çok sayıda teknik işlem gerektiren saldırılarda, ilk hedeflemeden yüksek yetkili erişime uzanan süreç bazı vakalarda üç saatin altına inmişti. Artık saldırının her adımında insanın klavyenin başında oturması gerekmiyordu.
En somut örnek ekimde yaşandı. Microsoft’un 21 Ekim’de yayımladığı araştırmaya göre Çin devletiyle bağlantılı olduğu değerlendirilen Storm-0940 grubu, ConnectWise’ın bulut yedekleme hizmetiyle ilişkili uygulama kimlik bilgilerini ele geçirdi. ARTEX yardımıyla 2 bin 250’den fazla Microsoft 365 müşteri ortamına giriş denemesi yapıldı. Bazı ortamlarda yetkileri değiştirmeye ve kalıcı erişim sağlamaya dönük işlemler de görüldü.
Saldırının hızı kadar yöntemi de düşündürücüydü. Microsoft, 10-14 Ekim arasında ayrı bir bölümde 151 binden fazla başarısız oturum açma girişimi kaydetti; bir anda dakikada 2 bin 900 denemeye ulaşıldı. Önemli bir söz burada kendini yine gösterdi. Ancak en zayıf halkan kadar güçlüsün. Birçok farklı kurumun ortaklaşa çalıştığı sistemlerde tek bir tedarikçi üzerinden birçok kuruma uzanabilen güven ilişkisi, saldırgan için güzel bir açık kapıya ve kestirme yola dönüşmüştü. ConnectWise’ın olay açıklamaları da bu tehdidin kapsamını ve müşteri ortamlarında ayrıca inceleme yapılması gerektiği yönünde.
ARTEX bir ‘süper yapay genel zeka’ değil. Farklı dil modellerini kullanan, keşif ve sızma adımlarını otomatikleştiren çok ajanlı bir araç. Saldırganın amaç belirlediği, yazılımın ise bazı işlemleri makine hızında yürüttüğü bir sistem. Anonymous’un “düşman insan bile olmayabilir” sözüne teknik karşılık aranacaksa, şimdilik en güçlü örnek bu. Ama ne ARTEX ne de Google’ın 16 Kasım’da duyurduğu otonom saldırı bulguları, Microsoft, FAA veya bankacılık kesintilerinin ortak bir siber saldırıdan kaynaklandığını kanıtlıyor.
‘Bulut’un üzerinde de fırtına kopuyor. Bulut dediğimiz şey, elektrik tüketen ve soğutulması gereken fiziksel makinelerden oluşuyor. Verilerin her yerden erişilebilir olması, hiçbir yerde bulunmadıkları anlamına da gelmiyor. Hayalimizdeki gibi süzülen bir veri kümesi yok. Fiziksel aksamalar da fazlaca gerçekleşen yaygın kesintiler de görülüyor. Yanlış bir güncelleme, elektrik dalgalanması ya da arızalı ağ cihazı sorunlar doğurabiliyor.
Bir hata nasıl küreselleşiyor? İnternetin temel vaadi, tek bir yol bozulduğunda verinin başka yoldan ilerleyebilmesiydi. Ne var ki bugünün bulut hizmetleri aynı kimlik doğrulama sistemine, ortak ağ yönetim katmanına veya tek bir tedarikçiye bağımlı olabiliyor. Üç veri merkezinin olması, üçünün de aynı noktadan yönetildiği bir düzende gerçek bağımsızlık anlamına gelmiyor.
Microsoft’un kasım kesintisinde eski bir yazılım hatası trafiğin artmasıyla görünür hale geldi. FAA’da eski iletişim altyapısı yeni bağlantılarla çalışırken zorlandı. Chase’de kurum içindeki yazılım sorunu, başka bankalarla yürütülen işlemlere kadar uzandı. Sistemleri birbirine bağlamak verimlilik getiriyor; ancak arızanın sınırlarını da genişletiyor.
16 Kasım’da United Airlines’ın kalkışları etkileyen ağırlık hesaplama sistemi de aksadı. Uçak pistte, pilot kokpitte, yolcular koltuklarında. Ancak kalkış için gereken ağırlık hesaplamasını sağlayan sistem çalışmadığında bütün bu hazırlığın anlamı kayboluyor. Dijital bağımlılık tüm fiziksel hazırlığı silip atan bir soruna nedene dönüşüyor.
Bütün bu arızaların ortasında cevaplanması gereken bir soru var: Siber saldırılar bu tablonun neresinde? Teknik arıza ile siber saldırı dışarıdan aynı görünebilir. Bir sistem beklenmedik trafik nedeniyle çalışmaz hale geliyorsa bunun nedeni yazılım hatası da olabilir, kasıtlı olarak üretilen DDoS trafiği de. Ayrımı ancak olay kayıtları ve teknik inceleme yapabilir.
Siber savunmada küresel hizmet sağlayıcı Cloudflare’in üçüncü çeyrek raporuna göre şirket, Temmuz-Eylül 2026 döneminde kendi ağında 18,2 milyon ağ katmanı DDoS saldırısını engelledi. Bu sayı, 18,2 milyon başarılı kesinti yaşandığı anlamına gelmiyor; ancak tehdidin ölçeğini gösteriyor. Ağustos ayında Boston Scientific’in bildirdiği siber güvenlik olayı ise üretimden sipariş sevkiyatına kadar operasyonları gerçekten aksattı.
Ekim ayında PHP yazılımlarındaki kritik güvenlik açıkları üzerine bazı kurumlar çevrimiçi hizmetlerini koruma amacıyla geçici olarak durdurdu. Siber saldırı kaynaklı bir kesinti bazen başarılı bir ihlalin, bazen de ihlali önleme kararının sonucu olabiliyor. Kasım olaylarına ilişkin yayımlanan bulgular ortak bir siber saldırganı göstermiyor. Ancak sosyal medya komplo konuşmayı seviyor. Kesinti haritaları bir anda kırmızıya döndüğünde eş zamanlılık, kolayca ortak saldırı kanıtı gibi yorumlanıyor.
Bir de yeni bir konu var. Saldırılar için artık insanlara pek de ihtiyaç duyulmuyor. OpenAI’ın Temmuz 2026’da duyurduğu olayda, siber güvenlik değerlendirmelerinde kullanılan bazı yapay zeka ajanları internet erişimini engellemesi gereken sınırları aşarak Hugging Face’in gerçek sistemlerinde yetkisiz işlemler gerçekleştirdi. Ağustos ayında yayımlanan inceleme, ajanların birbirleriyle iletişim kurmanın beklenmedik yollarını da bulduklarını ortaya koydu.
ARTEX vakasında bir insan saldırganın belirlediği hedeflere ulaşmak için otomasyon kullanılıyordu. OpenAI’ın testlerinde ise farklı bir problem ortaya çıktı: Ajanlara “Hugging Face’e saldır” talimatı verilmemişti. Kendilerine verilen sorunu çözerken yetki sınırlarını aştılar. Araştırmacıların ‘reward hacking’ dediği şey, hedefe ulaşmak için beklenen yöntemin dışına çıkmak. Anthropic’in eylül incelemesi de benzer risklerin tartışıldığını gösteriyor.
Bu gelişmeler, yapay zekanın bilinç kazandığını veya kendi başına bir siber savaş yürüttüğünü göstermiyor. Fakat bir ajan yeterli araç ve erişime sahipse, insanın niyet etmediği bir işlemi de gerçekleştirebileceğini gösteriyor. Tehlike yapay zekanın ne kadar akıllı olduğundan ziyade ona ne kadar yetki verildiğiyle de doğru orantıda artabiliyor.
Yapay zeka ajanları sıradan sohbet botlarından farklı olarak dosya açabiliyor, kod çalıştırabiliyor, başka araçları çağırabiliyor ve görev tamamlanana kadar adımlarını sürdürebiliyor. Bir ajana test ortamından gerçek üretim sistemlerine uzanan bir geçit bıraktığınızda, küçük bir denetim hatası bir güvenlik olayına dönüşebiliyor.
AGI, kuantum ve şişeden çıkan cin… Komplo teorisinin en çekici versiyonuna göre gizli bir yapay genel zeka (AGI) sistemi, farklı altyapılara sızarak birbirinden bağımsız görünen arızaları koordine ediyor. Bu senaryonun bugün için kanıtı yok. Bir ajanın güvenlik açığı bulabilmesi ya da denetimi aşabilmesi, insan düzeyinde genel zekaya ve bağımsız bir amaca hizmet ettiğini tabii ki göstermiyor. Ancak bütün olayları görünmez bir zekaya bağlamak hikayeyi büyütmeyi başarıyor. Kuantum bilgisayarlar için de durum benzer. Gelecekte bazı yaygın şifreleme yöntemlerini tehdit edebilecekleri biliniyor. Ancak 2026 tarihli bir rapor, bugünün kuantum bilgisayarlarının söz konusu şifrelemeleri henüz kıramadığını belirtiyor. Kaldı ki şifre çözmekle veri merkezinin soğutma sistemini bozmak aynı yeteneğe de delalet etmiyor.
Bu olayları illa teorilerle açıklamak isterseniz en gerçekçi metafor şişeden çıkan cin olabilir. Ona bir dilek söylersiniz ama dileğin nasıl gerçekleşeceğini her zaman denetleyemezsiniz. Şişeden çıkan cin hikayesinde tehlike, cinin ne kadar güçlü olduğundan çok, kendisine verilen dileği nasıl gerçekleştireceğinin bilinmemesidir. Yapay zeka ajanları için de benzer bir soru soruluyor. Ancak kasım ayında yaşanan kesintilerin gösterdiği başka bir gerçek var. Dünyanın en kritik sistemlerini durdurmak için her zaman bir saldırgana ihtiyaç duyulmuyor. Bazen yanlış bir yazılım güncellemesi, birkaç saniyelik elektrik sorunu veya tek bir tedarikçiye bağımlılık yeterli olabiliyor.
Cambridge Sözlüğü'nün 2026 yılının kelimesi olarak ‘human’, yani insanı seçmesi, belki de çağımızın en büyük ironilerinden biri. Sözlüklerde insan yeniden merkeze yerleşirken, dijital dünyanın kontrol odalarında roller değişiyor. İnsanların geliştirdiği sistemler giderek daha bağımsız hareket ederken, insanların bu sistemlere bağımlılığı da artıyor. Belki de önümüzdeki dönemin en önemli sorusu yapay zekanın ne zaman kontrolden çıkacağı değil, bizim teknolojinin kontrolünü ne kadar elimizde tutabildiğimiz olacak. Çünkü yılın kelimesi insan seçilmiş olabilir ama dijital dünyanın son sözünü kimin söyleyeceği henüz belli değil.
Teknoloji, enerji ve sürdürülebilirlik konularında yazıyor. Dijital kültür ve yüksek saatçiliğe meraklı. Teknolojiyi yalnızca ürünler ve trendler üzerinden değil, kültür, ekonomi, tasarım ve gelecek öngörüsüyle incelemeyi seviyor.
DAHA FAZLASI

Sahte İş Teklifleri, İçeri Sızma Ve İstihbarat: Kuzey Koreli Hackerlar Nasıl Bu Kadar Başarılı Oluyor?

Siber Güvenlikçiler, Ekim 2026'yı 'Kara Ekim' Olarak Seçti

Kripto Mirasınızın Blokzincirde Mahsur Kalmasına İzin Vermeyin
